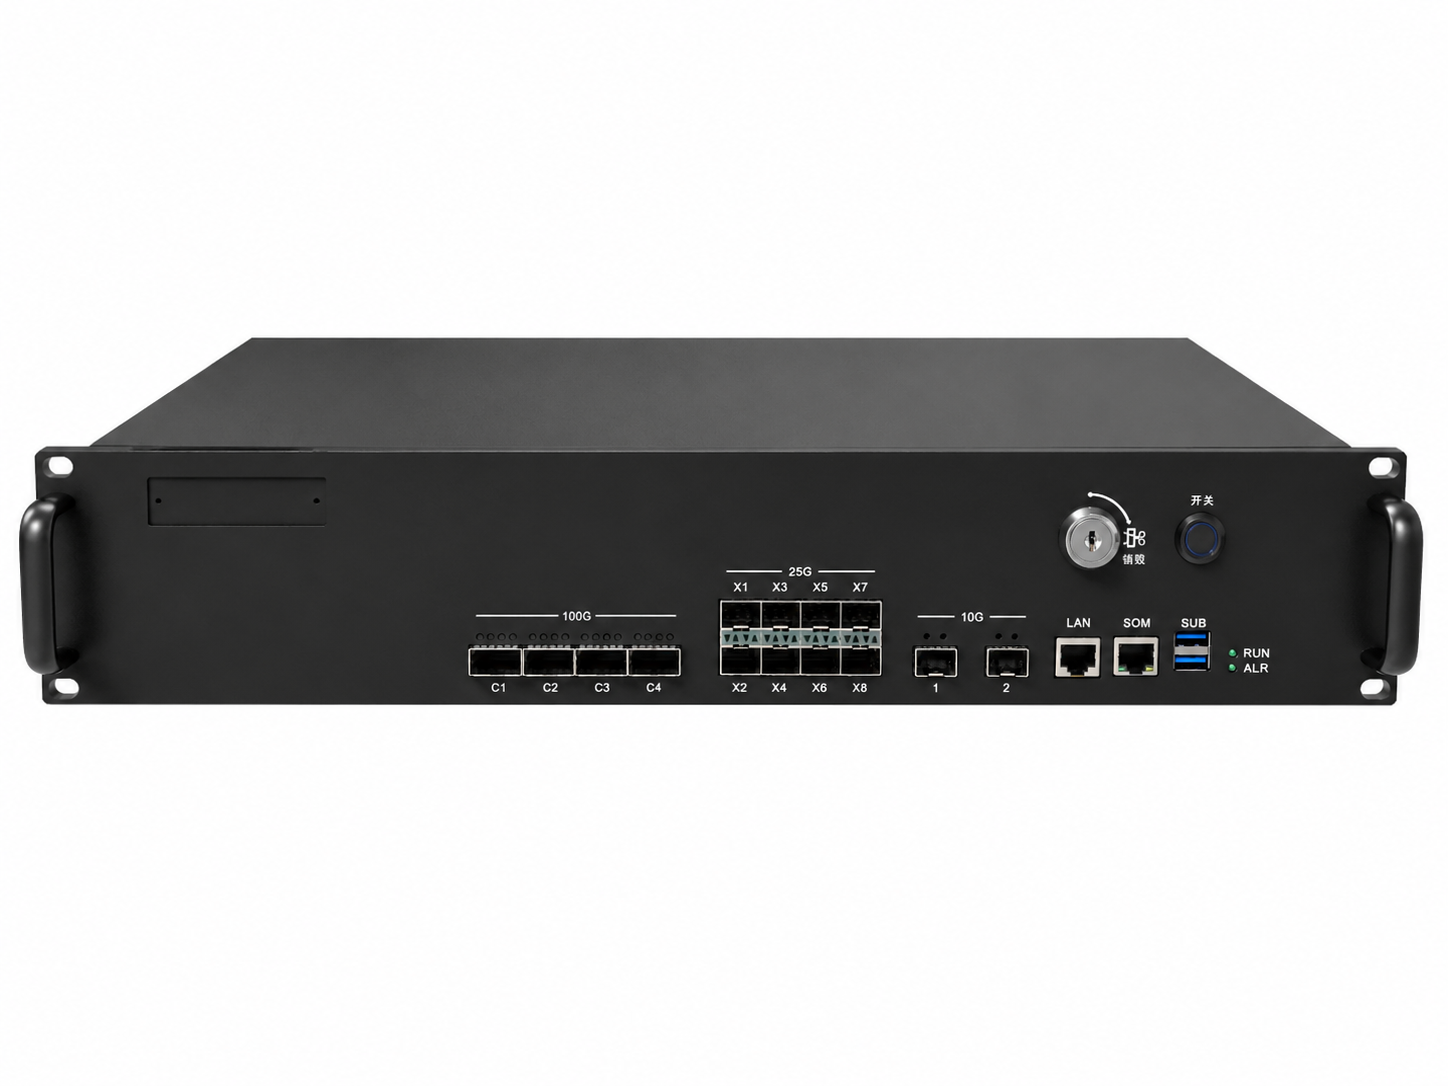
HCP-4000-Sec 信创高吞吐网络安全平台
HCP-4000-Sec 是奇策科技以 HCP-4000 异构计算平台为标准、按 2U 高度集成的整机网络安全平台。采用控制面与数据面分离的经典网络设备架构:飞腾 D3000/8 CPU 负责控制面与管理面,运行安全策略引擎、管理界面、日志审计与协议栈控制;复旦微 FM9 系列 FPGA(FM9VU9P / FM9VU13P)负责数据面,实现深度包检测(DPI)、IPsec/TLS 线速加解密、流量分类等计算密集型任务的硬件级加速。
平台接口配置与 HCP-4000 平台完全一致(4×100G + 8×25G + 2×10G 硬件旁路 + 1×RJ45 带外管理 + 6×PCIe 扩展),面向数据中心、运营商核心网、政府涉密网络等对安全检测吞吐量要求苛刻的场景。FM9 系列 FPGA 与主流 VU9P/VU13P 资源对标、引脚兼容,结合国产 CPU + 可编程 FPGA 整体方案,实现远超纯 CPU 方案的安全处理性能与可持续的全国产化交付能力。
| FPGA 线速安全处理 | 复旦微 FM9VU9P 的 6,840 DSP Slice 与 2,586K 逻辑单元实现线速 DPI 正则匹配、IPsec 加解密和 SSL/TLS 解密,并行处理架构使检测吞吐量远超纯 CPU 方案,且延迟稳定可预测。 |
| 软件可定义数据面 | 与传统 NGFW 的固定 ASIC 不同,FPGA 数据面支持现场更新安全规则、特征库和协议解析逻辑,无需更换硬件即可应对新型威胁和自定义安全协议。 |
| 硬件旁路保障 | 2×10G SFP+ 硬件旁路在设备断电、软件崩溃或维护窗口期间自动将流量直通,确保网络业务不中断,是骨干链路在线安全设备的必要功能。 |
| 国密合规与等保 | 飞腾 D3000 内置 PSPA 2.0 安全架构与国密 SM2/3/4 加密引擎;6 路 PCIe 插槽可扩展国密加密卡,满足等保 2.0 三级及以上要求。 |
| 高国产化率 | CPU(飞腾)、FPGA(复旦微 FM9 系列)、内存(长鑫 DDR5/DDR4)、CPLD(安陆)、MCU(兆易创新)、电源(晶丰明源/长工微)等均实现国产化,满足信创采购要求,保障供应链安全。 |
| 工业级环境适应 | 核心器件支持工业级温度范围(-40℃ ~ +85℃),适应数据中心、机房、边缘机房等多种部署环境,具备更强的环境耐受能力。 |
异构处理架构
采用控制面与数据面分离的经典网络设备架构,CPU 通用计算 + FPGA 并行加速,通过 PCIe Gen3 x8 高速互联,各司其职。
| 数据面(FPGA 侧) | 复旦微 FM9 系列(FM9VU9P / FM9VU13P)实现线速数据包处理,包括 DPI 正则匹配引擎、IPsec/TLS 加解密流水线、流量分类与过滤;板载 DDR4 32GB(长鑫存储),76×GTY 收发器(28.21Gb/s) |
| 控制面(CPU 侧) | 飞腾 D3000/8 集成 8 核 FTC862 处理器核,主频 2.5GHz,搭配 32GB DDR5 内存,运行麒麟 / 统信 UOS 国产操作系统,承载安全管理中心、策略下发、日志审计、HA 同步等控制面功能 |
| 高速互联 | FPGA 与 CPU 通过 PCIe Gen3 x8 互联,业务流量经 FPGA 数据面处理后将元数据与决策结果上送控制面 |
| 硬件旁路 | 2×SFP+ 10G 成对旁路口,断电或故障时自动直通(Fail-Open),保障链路可用性 |
接口拓扑设计
三级网络接口层次,专为多速率网络安全检测设计。
| 核心层 | 4×QSFP28 100G | 骨干链路线速检测:DPI、IPsec VPN 隧道、SSL/TLS 解密、流量镜像 |
| 接入层 | 8×SFP28 25G | 接入网段流量采集与检测、服务器网段防护、监控工具分发 |
| 旁路层 | 2×SFP+ 10G | 硬件旁路(Fail-Open)或 HA 双机热备同步 |
| 管理层 | 1×RJ45 千兆 | 带外管理口(OOB Management),独立于业务流量 |
| 扩展层 | 6×PCIe 3.0 x8 | 5 路来自 FPGA、1 路来自 D3000,可扩展国密加密卡、IDS 加速卡 |
处理器规格
| 处理器型号 | 飞腾 FT-D3000/8,集成 8 个 FTC862 高性能处理器核 |
| 主频 | 2.5 GHz |
| 缓存 | L2 4MB / L3 8MB / L4 8MB |
| 内存 | 32GB DDR5(长鑫存储 CXDR4E8BM-CS-A) |
| 存储 | mSATA 系统盘 ≥128GB |
| 安全特性 | PSPA 2.0 安全架构,内置国密 SM2/3/4 加密引擎 |
| PCIe 接口 | 28 lanes PCIe 5.0/4.0/3.0 |
FPGA 规格(复旦微 FM9 系列)
| FPGA 型号 | FM9VU9P(对标 XCVU9P) | FM9VU13P(对标 XCVU13P) |
| 速度等级 | 2 级 | |
| 温度等级 | 工业级(-40℃ ~ +85℃) | |
| 系统逻辑单元 | 2,586K | 3,780K |
| LUTs | 1,182K | 1,728K |
| 触发器(FF) | 2,364K | 3,456K |
| DSP Slices | 6,840 | 12,288 |
| BLOCK RAM | 75.9 Mb | 94.5 Mb |
| 板载 DDR4 | 32GB(长鑫存储 CXDQ3A8AM-CQ-A) | |
| GTY 收发器 | 76 个(28.21 Gb/s) | |
| PCIe | PCIe Gen3 x16 × 3 | |
| 100G 以太网 | 12 个(板载引出 4 个) | |
接口与扩展
| QSFP28 光口 | 4 路 100G 以太网,核心检测链路 |
| SFP28 光口 | 8 路 25G 以太网,接入检测链路 |
| SFP+ 光口 | 2 路 10G 以太网,硬件旁路 / HA 同步 |
| 千兆 RJ45 | 1 路带外管理网口(OOB) |
| PCIe 3.0 x8 插槽 | 6 路(5 路来自 FPGA,1 路来自 D3000),可扩展国密加密卡、IDS 加速卡 |
| USB 3.0 | 2 路(1 路标准双层接口 + 1 路线对板插座) |
| UART 串口 | 1 路 RJ45 管理串口 |
| 电源 | 12V/30A,长城 ATX 电源 GW-CRPS5500S |
| 机箱 | 2U 标准机架式整机,与 HCP-4000 平台接口一致 |
全国产化核心器件
CPU、FPGA、内存、CPLD、MCU、PHY、时钟与电源管理均已实现国产化,满足信创采购与供应链安全要求。
| 处理器 | 飞腾 FT-D3000/8 | 天津飞腾技术有限公司 |
| FPGA | 复旦微 FM9VU9P / FM9VU13P | 上海复旦微电子集团股份有限公司 |
| DDR5 / DDR4 内存 | 长鑫存储 CXDR4E8BM-CS-A / CXDQ3A8AM-CQ-A | 长鑫存储技术有限公司 |
| CPLD | EF2L45UG132B | 上海安陆信息科技股份有限公司 |
| MCU | GD32F103RCT6 | 北京兆易创新科技股份有限公司 |
| 以太网 PHY | YT6801SH | 裕太微电子股份有限公司 |
| 电源管理 / 时钟 | 晶丰明源 / 长工微 / 杰华特 / 奥拉 | 国产电源管理与时钟芯片方案 |
| ATX 电源 | GW-CRPS5500S | 长城电源技术有限公司 |
深度包检测(DPI)
FPGA 实现硬件级正则表达式匹配引擎,对网络流量进行应用层协议识别、恶意代码检测和入侵特征匹配。FM9VU9P 的大规模逻辑资源支持部署数万条特征规则,远超软件 DPI 的规则容量与匹配速度。
IPsec VPN 加解密
FPGA 内置高速加密流水线,实现 IPsec ESP 协议线速加解密。配合 D3000 内置国密 SM2/3/4 引擎,同时支持国际标准算法(AES-GCM、ChaCha20-Poly1305)与国密算法(SM4-GCM、SM2/SM3),满足跨国组网与国密合规双重要求。
SSL/TLS 解密
支持 TLS 1.2/1.3 流量线速解密与重加密,用于检测加密流量中的威胁。FPGA 加速 RSA/ECDHE 密钥交换和 AES/SM4 对称加解密,可处理万级并发 TLS 会话。
流量分析与可视化
CPU 侧运行流量分析引擎,对 FPGA 提取的元数据(五元组、应用类型、威胁等级)进行聚合分析,生成实时安全态势仪表盘和历史审计报告。
FPGA 加速 vs 纯 CPU 方案
五类安全处理任务下 FPGA 数据面与纯 CPU 方案的吞吐量对比(单位 Gbps,理论推算)。
性能数据为基于 FPGA 资源的理论推算,实际性能取决于具体安全规则配置和数据面 IP 核实现。
下一代防火墙(NGFW)
部署于数据中心出口或骨干链路,提供 L3-L7 层完整安全防护。4×100G 对接核心交换机,8×25G 对接服务器网段,2×10G 旁路保障可靠性。
入侵检测 / 防御(IDS/IPS)
FPGA 线速 DPI 检测所有穿越流量,实时匹配入侵特征库。CPU 侧运行威胁分析引擎,联动阻断和告警。
IPsec 安全网关(SecGW)
运营商级 IPsec VPN 网关,FPGA 实现万级 IPsec 隧道线速加解密。支持国密 SM4-GCM 算法,满足跨域安全互联需求。
SSL/TLS 解密网关
对加密流量进行线速解密和威胁检测,FPGA 加速 RSA/ECDHE 密钥交换与 AES/SM4 对称加解密,支持万级并发 TLS 会话。
等保合规检测平台
满足等保 2.0 三级要求,内置国密加密引擎与安全管理功能,面向政府涉密网络、金融核心系统的合规检测场景。
流量审计与取证
CPU 侧运行审计引擎,对 FPGA 提取的流量元数据进行全量记录和分析,支持历史回溯与司法取证。
操作系统
- 麒麟操作系统(Kylin OS):支持 Kylin V10 SP3,原生适配飞腾 D3000 ARM 架构
- 统信 UOS:支持 UOS V20,提供完整的安全管理工具链
- openEuler:支持华为 openEuler 22.03 LTS,面向运营商场景
FPGA 开发环境
- 复旦微 FM9 工具链:复旦微 FPGA 开发工具,支持 FM9VU9P / FM9VU13P 全流程开发
- IP 核生态:兼容主流 IP 核(100G Ethernet、PCIe Gen3、CMAC 等)与第三方安全 IP
- 生态平滑切换:FM9 系列与 Xilinx VU9P/VU13P 资源对标、引脚兼容,已适配工程可快速迁移
安全软件栈
- 开源 DPI 引擎(nDPI、Suricata FPGA 加速版)
- IPsec / IKE 协议栈(strongSwan + FPGA 卸载)
- 国密算法库(GMSSL、GmSSL-TLS)
- SNMP / NETCONF / RESTful API 管理接口
数据中心出口 NGFW
部署于数据中心核心交换机与出口路由器之间,4×100G 对接核心交换机镜像端口或在线串联,8×25G 对接服务器接入层,2×10G 配置为硬件旁路口。双机 HA 部署时,两台设备的 10G 旁路口互联实现心跳同步与故障切换。
运营商 IPsec SecGW
部署于运营商核心网边界,作为 IPsec VPN 网关终结跨域安全隧道。FPGA 实现万级隧道线速加解密,D3000 运行 IKE 协议栈与密钥管理。6 路 PCIe 插槽可扩展国密加密卡,满足金融 / 政府跨域互联的国密合规要求。
政府涉密网络 IDS
旁路部署于政府涉密网络核心交换机,4×100G 接收镜像流量,FPGA 线速执行 DPI 检测与威胁特征匹配,D3000 运行安全分析引擎生成告警与审计日志。全国产化供应链满足涉密信息系统国产化要求。
基于 HCP-4000 异构计算平台
HCP-4000-Sec 与 HCP-4000 板卡配置与接口一致,可用同一平台平滑切换至通用计算场景。