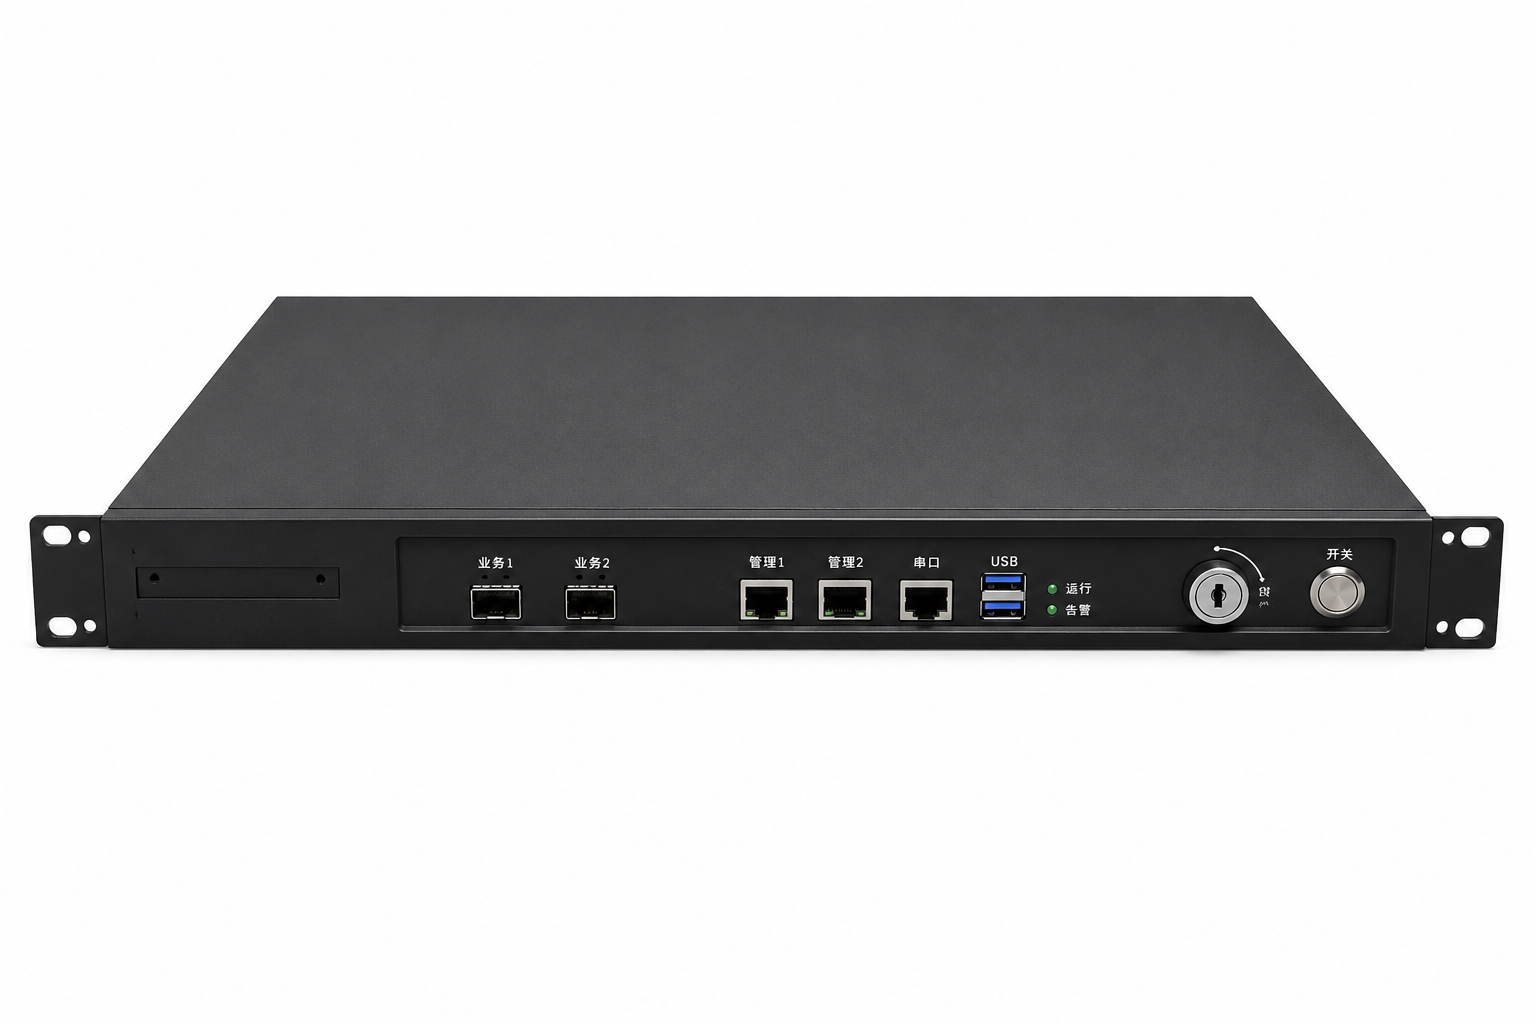
MCP-3000 高性能信创密码机平台
MCP-3000 是奇策科技基于飞腾 FT-D3000/8 国产处理器研发的高性能信创密码机硬件平台。采用飞腾 D3000 高性能通用计算 + 国产万兆网卡的网络吞吐优势,结合 SRAM 密钥存储与物理防篡改机制,为上层密码应用提供高性能、高安全、自主可控的硬件基座,符合商用密码应用与等保 2.0 合规要求。
平台提供 2 个 10GbE 光口(SFP+),支持 1GbE / 10GbE 速率自适应,采用 网讯SP1000A 国产万兆网卡控制器引出,可通过标准 PCIe 插槽扩展国产密码卡,兼容国密 SM2/SM3/SM4 算法。面向金融、政务、能源、交通等关键信息基础设施场景,满足"同步规划、同步建设、同步运行商用密码保障系统"的建设要求。
| 全国产化密码平台 | 采用飞腾 FT-D3000/8 国产处理器、网讯 SP1000A 国产万兆网卡、国产 PCIe 密码卡等核心器件,构建从处理器到网络接口再到密码加速单元的完整国产化硬件链路,满足信创(信息技术应用创新)要求。 |
| 2×10GbE 高速网络接入 | 整机提供 2 个 10GbE 光口(SFP+),支持 1GbE / 10GbE 速率自适应,采用 网讯SP1000A 国产万兆网卡控制器,兼顾低延迟与标准扩展能力,可适配不同网络部署场景。 |
| SRAM 密钥硬件级保护 | 采用 SRAM 作为密钥存储介质,掉电易失特性确保断电或物理入侵时密钥自动擦除;对微探针等物理攻击具有天然抗性,符合密码设备对密钥安全存储的核心要求。 |
| 物理防篡改 | 机箱开盖微动开关联动触发密钥销毁,面板主动销毁按钮可在紧急情况下手动擦除密钥,微秒级完成 SRAM 密钥数据清零,确保密钥无法被恢复。 |
| PSPA 2.0 可信计算 | 飞腾自主 PSPA 2.0 安全架构,集成密码加速引擎、安全存储、硬件漏洞免疫与抗物理攻击机制,提供芯片级可信计算环境与高安全性保障。 |
| 标准 PCIe 密码卡扩展 | 通过飞腾 D3000 CPU 的 PCIe 资源外接标准国产密码卡,兼容不同厂商、不同性能等级产品,既保障平台通用性,也为性能升级提供灵活路径。 |
整机功能单元
MCP-3000 密码机平台由核心处理器单元、网络接入单元、安全与密钥单元、板卡控制单元、电源单元及时钟单元构成,各单元通过高速互联协同工作。
| 万兆接入 | 2×SFP+ 10GbE | 2 个 10GbE 光口,支持 1GbE/10GbE 速率自适应,经 网讯SP1000A 国产万兆网卡通过 PCIe 引出 |
| 管理口 | 2×千兆 RJ45 | 裕太微 YT6801SH PHY 芯片引出,用于带外管理与维护 |
| 管理串口 | 1×RJ45 | 串口 console,用于本地调试与配置 |
| USB 3.0 | 2 路 | XUSB2104HLAIGR 主控芯片引出,用于外设接入 |
| 扩展插槽 | 1×PCIe x8 + 1×PCIe x4 | 外接标准国产密码卡,实现国密算法硬件加速 |
| 存储 | mSATA + eMMC | 系统盘与板载存储,满足密钥数据与业务数据持久化需求 |
处理器规格
| 处理器型号 | 飞腾 FT-D3000/8,集成 8 个 FTC862 高性能处理器核 |
| 主频 | 2.5 GHz(单核性能达 D2000 的 2.5 倍以上) |
| 缓存 | L2 4MB / L3 8MB / L4 8MB |
| 内存 | 32GB DDR5(长鑫存储 CXDR4E8BM-CS-A,表贴式) |
| 存储 | mSATA ≥128GB + eMMC |
| PCIe 接口 | 28 lanes PCIe 5.0/4.0/3.0 |
| 存储接口 | 3×SATA 3.0 |
| 安全特性 | PSPA 2.0 安全架构,内置国密 SM2/3/4 加密引擎 |
接口与扩展
| SFP+ 光口 | 2 个 10GbE(SFP+),支持 1GbE/10GbE 速率(网讯SP1000A 国产万兆网卡) |
| 千兆 RJ45 | 2 路管理网口(裕太微 YT6801SH) |
| 管理串口 | 1 路 RJ45 console |
| USB 3.0 | 2 路(XUSB2104HLAIGR 主控) |
| PCIe 插槽 | 1×8 lanes + 1×4 lanes,可扩展国密密码卡 |
| 电源 | 220V AC,长城 ATX 电源 GW-CRPS5500S-H + GW-CRPS5500N2 |
| 操作系统 | 银河麒麟、统信 UOS 等国产操作系统 |
全国产化核心器件
CPU、万兆网卡、内存、CPLD、MCU、PHY、时钟与电源管理均已实现国产化,满足信创采购与供应链安全要求。
| 处理器 | FT-D3000/8 | 天津飞腾技术有限公司 |
| 万兆网卡 | 网讯 SP1000A | 北京网迅科技有限公司 |
| CPLD | EF2L45UG132B | 上海安陆信息科技股份有限公司 |
| 以太网 PHY | YT6801SH | 裕太微电子股份有限公司 |
| MCU | GD32F103RCT6 | 北京兆易创新科技股份有限公司 |
| DDR5 内存 | CXDR4E8BM-CS-A | 长鑫存储技术有限公司 |
| 时钟发生器 | AU5329 | 宁波奥拉半导体股份有限公司 |
| 电源管理 | 晶丰明源 / 杰华特 | 国产电源管理方案 |
| ATX 电源 | GW-CRPS5500S | 长城电源技术有限公司 |
SRAM 密钥存储
SRAM 作为密钥存储介质具有掉电易失特性,在物理入侵或异常断电时可迅速清除存储的密钥数据,符合密码设备对密钥安全存储的核心要求。结合飞腾 PSPA 2.0 安全架构中的安全存储机制,实现密钥生成、存储、使用和销毁的全生命周期安全管理。
物理防篡改与主动销毁
机箱盖板与壳体采用微动开关联动设计,非法开启时触发低电平信号,立即启动密钥销毁流程;面板设置主动销毁按钮,紧急情况下可手动触发。销毁触发后,系统在微秒级时间内完成 SRAM 密钥数据清零,确保密钥无法被恢复。
国密算法支持
支持国密 SM2/SM3/SM4 算法,配合国产 PCIe 密码卡扩展,满足关键信息基础设施商用密码应用安全性评估与等保 2.0 合规要求,同时兼容国际主流算法。
可信计算环境
飞腾 PSPA 2.0 安全架构集成多种密码加速引擎、安全存储、硬件漏洞免疫、抗物理攻击等机制,提供芯片级可信计算环境与高安全性保障。
商用密码机
面向金融、政务、能源、交通等关键信息基础设施的密码机硬件平台,提供高性能、高安全的密钥管理与加解密服务,满足商用密码应用合规要求。
SSL / IPsec 安全网关
作为 SSL VPN / IPsec 网关核心平台,2×10GbE 光口高速网络接入,配合密码卡实现线速加解密,支持国密与国际化算法双栈。
金融核心系统
面向银行核心业务系统的数据加密传输与签名验签,满足《密码法》与等保 2.0 合规要求,支持金融行业密钥管理与安全审计。
政务涉密网络
政务内网、涉密信息系统的商用密码应用,全国产化硬件链路保障供应链安全,适配银河麒麟等国产操作系统。
密钥管理(KMS)
承担密钥全生命周期管理,SRAM 密钥存储与物理防篡改机制提供硬件级密钥保护,满足关键信息基础设施的密钥安全管理要求。
数据加密网关
跨域数据安全交换与加密,支持国密算法与国际算法双栈,2×10GbE 光口满足高吞吐数据加密场景需求。
操作系统
- 银河麒麟:适配 Kylin V10,原生支持飞腾 D3000 ARM 架构
- 统信 UOS:支持 UOS V20,提供完整的安全管理工具链
网卡驱动与生态
- 网讯 SP1000A 万兆网卡:适配飞腾、鲲鹏等多款国产 CPU
- 支持麒麟、CentOS、Ubuntu 等主流操作系统,可融入现有 IT 生态
- 支持 SR-IOV(2 个 PF / 128 个 VF),提升虚拟化场景资源利用率
密码应用软件栈
- 国密算法库:GmSSL、OpenSSL 国密引擎,支持 SM2/SM3/SM4
- 密码机管理软件、密钥管理中间件(KMIP)、PKI/CA 接口
- 支持 DPDK 数据面加速,可承接高速数据采集与协议处理应用
数据中心密码服务
部署于数据中心密码服务区,为业务系统提供加解密、签名验签、密钥托管服务。2×10GbE 光口对接核心交换,2 路千兆管理口带外管理,PCIe 插槽扩展国产密码卡,提升密码运算性能。
金融跨域安全互联
部署于金融网络边界,承担跨域数据加密与传输。支持国密 SM2/SM3/4 与国际算法,配合密码卡实现线速加解密,满足金融行业商用密码应用安全性评估要求。
政务涉密密钥管理
部署于政务内网密钥管理中心,承担密钥生成、分发、轮换与销毁。开盖检测与主动销毁机制保障密钥在非授权场景下不可恢复,全国产化供应链满足涉密信息系统国产化要求。
配套国产密码卡扩展
MCP-3000 通过标准 PCIe 插槽扩展国产密码卡,可进一步提升密码运算性能,构建完整的高性能密码计算链路。